Domain fcab.de kaufen?
Wir ziehen mit dem Projekt
fcab.de um.
Sind Sie am Kauf der Domain
fcab.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fcab.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Joy-it Raspberry Pi TPM Modul RB-TPM-Modul, Entwicklungsboard + KitTrusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI, um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung, Signaturen, Speichern von Krypto-Schlüsseln und mehr. Das Modul kann auch als echter Hardware Zufallszahlengenerator eingesetzt werden, wenn man eine gute Quelle für Zufall braucht. Features: • Infineon Optiga SLB 9670 TPM 2.0 • Konform mit TPM Spezifikation 2.0 Rev. 01.38 • Neu: ab Raspbian Stretch mit dem Kernel 4.14.85 integrierter Support mit einem Device Tree Overlay • Echter Zufallszahlengenerator • Schnittstelle zum Pi: SPI • Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) • Kompakte Baugrösse durch 2x5 Pinheader, dadurch bleiben die restlichen IO-Ports frei zur Verfügung • Ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar • Passt in gängige Standardgehäuse • Integrierter Support für Windows 10 IoT.48,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grube, Detlev: Güterverkehr - Spedition - LogistikGüterverkehr - Spedition - Logistik , Wirtschafts- und Sozialprozesse Schulbuch , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 8. Auflage 2024, Erscheinungsjahr: 20240717, Produktform: Kartoniert, Titel der Reihe: Güterverkehr - Spedition - Logistik##, Autoren: Grube, Detlev~Perseke, Jörg~Kahle, Nicoll, Edition: NED, Auflage: 24008, Auflage/Ausgabe: 8. Auflage 2024, Seitenzahl/Blattzahl: 545, Keyword: Schülerband; Unterrichtswerke; Kaufmann/Kauffrau Spedition/Logistikdienstleistung, Fachschema: Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr~Logistik (wirtschaftlich) / Berufsbezogenes Schulbuch~Speditionskaufmann / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 169, Höhe: 23, Gewicht: 920, Produktform: Kartoniert, Genre: Schule und Lernen,52,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **


Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Joy-it Raspberry Pi TPM Modul RB-TPM-Modul, Entwicklungsboard + KitTrusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI, um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung, Signaturen, Speichern von Krypto-Schlüsseln und mehr. Das Modul kann auch als echter Hardware Zufallszahlengenerator eingesetzt werden, wenn man eine gute Quelle für Zufall braucht. Features: • Infineon Optiga SLB 9670 TPM 2.0 • Konform mit TPM Spezifikation 2.0 Rev. 01.38 • Neu: ab Raspbian Stretch mit dem Kernel 4.14.85 integrierter Support mit einem Device Tree Overlay • Echter Zufallszahlengenerator • Schnittstelle zum Pi: SPI • Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) • Kompakte Baugrösse durch 2x5 Pinheader, dadurch bleiben die restlichen IO-Ports frei zur Verfügung • Ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar • Passt in gängige Standardgehäuse • Integrierter Support für Windows 10 IoT.48,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grube, Detlev: Güterverkehr - Spedition - LogistikGüterverkehr - Spedition - Logistik , Wirtschafts- und Sozialprozesse Schulbuch , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 8. Auflage 2024, Erscheinungsjahr: 20240717, Produktform: Kartoniert, Titel der Reihe: Güterverkehr - Spedition - Logistik##, Autoren: Grube, Detlev~Perseke, Jörg~Kahle, Nicoll, Edition: NED, Auflage: 24008, Auflage/Ausgabe: 8. Auflage 2024, Seitenzahl/Blattzahl: 545, Keyword: Schülerband; Unterrichtswerke; Kaufmann/Kauffrau Spedition/Logistikdienstleistung, Fachschema: Fernverkehr~Güterverkehr - Gütertransport~Verkehr / Güterverkehr~Logistik (wirtschaftlich) / Berufsbezogenes Schulbuch~Speditionskaufmann / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 169, Höhe: 23, Gewicht: 920, Produktform: Kartoniert, Genre: Schule und Lernen,52,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Ähnliche Suchbegriffe für Tpm
-
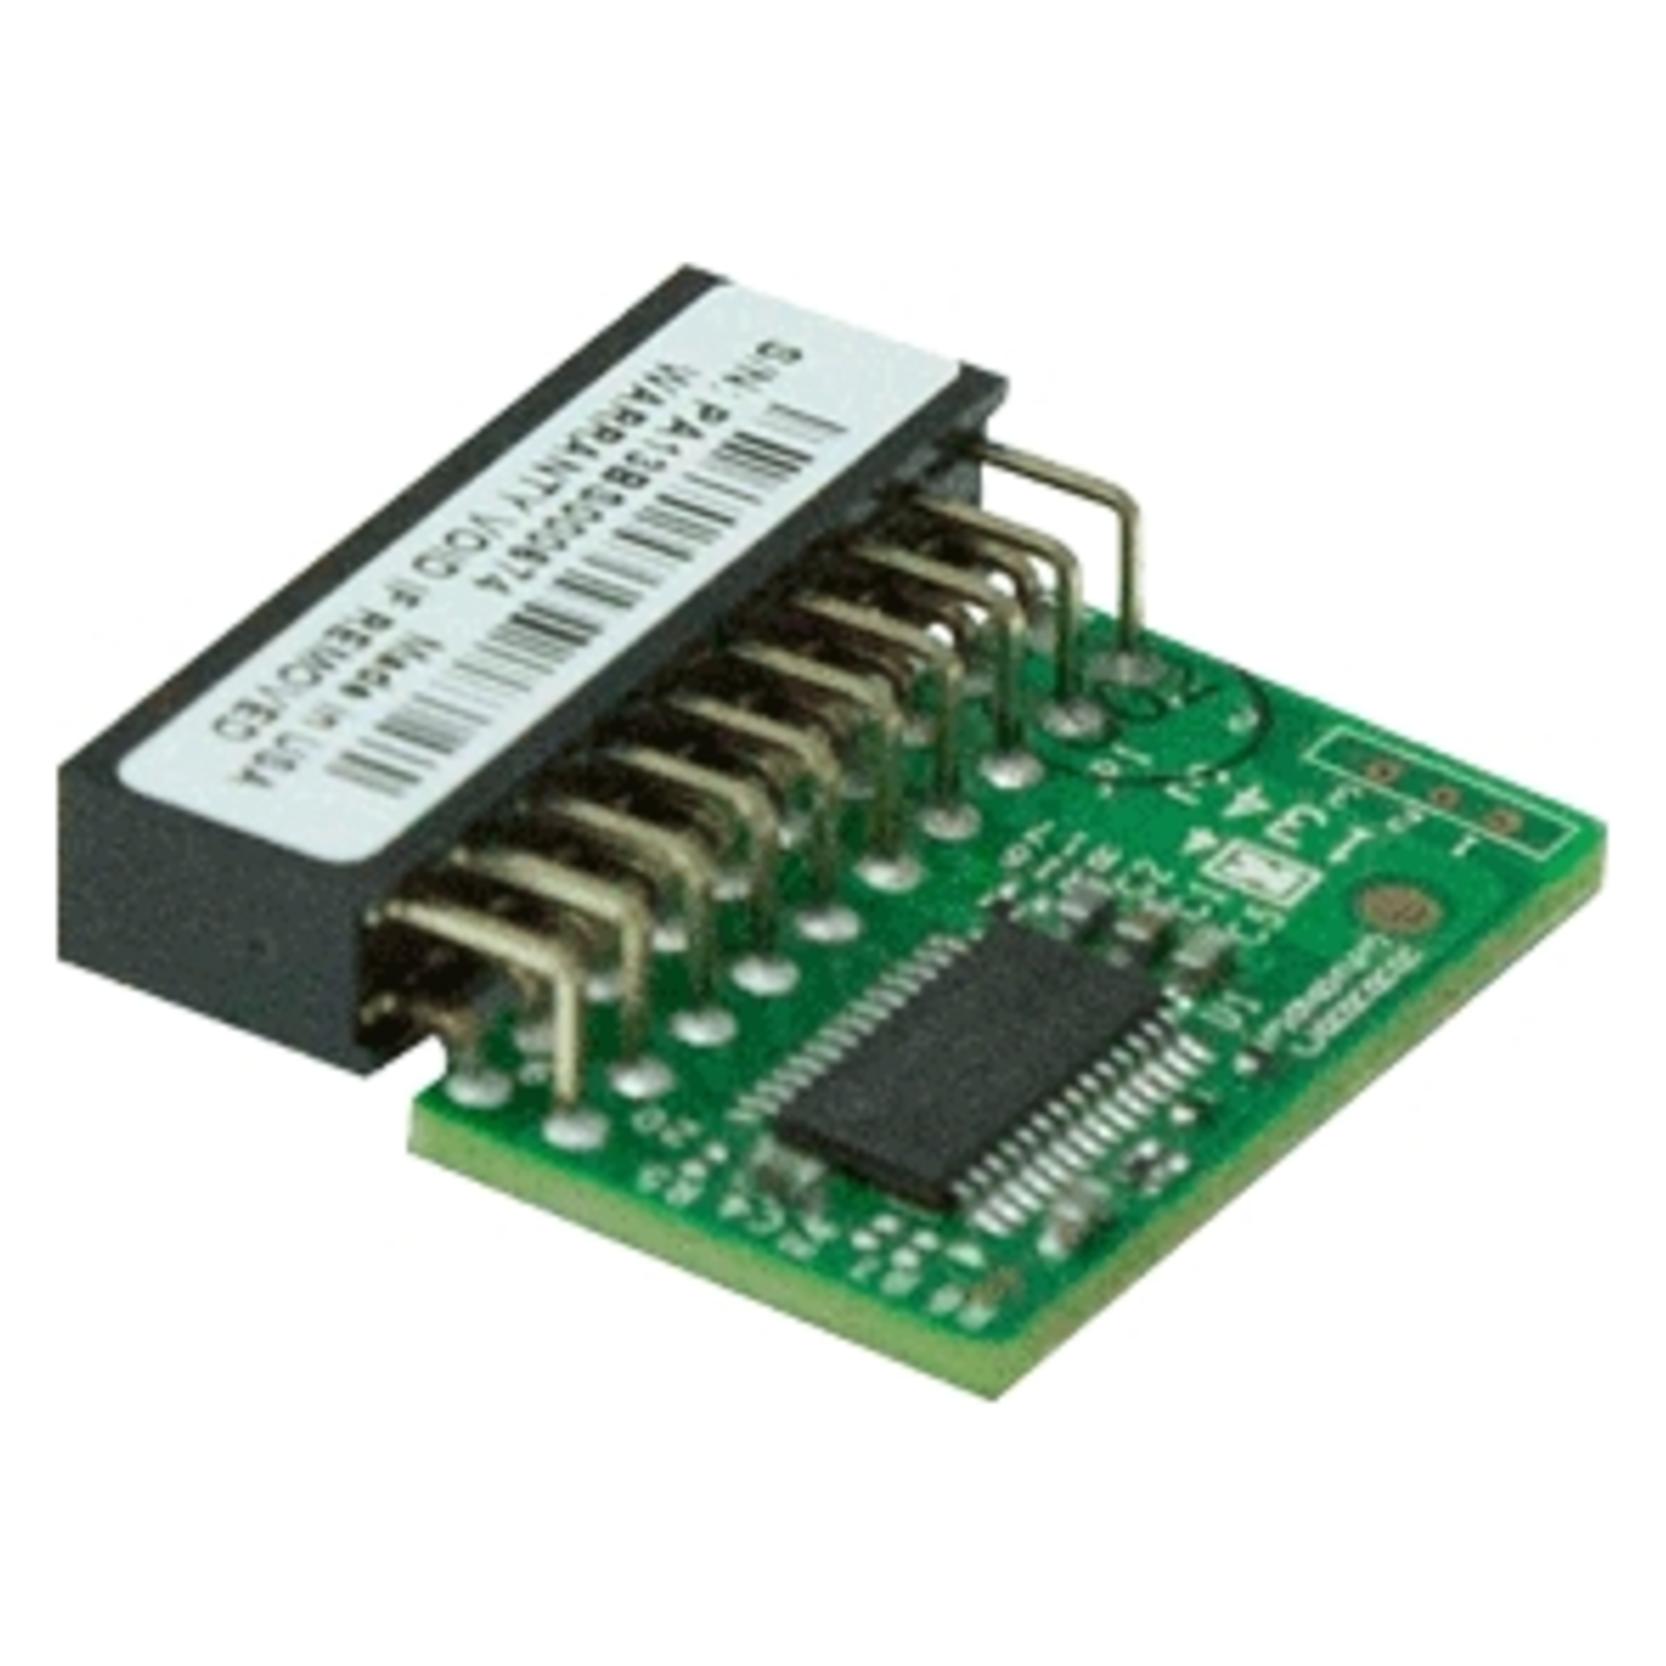
Supermicro Tpm Module Tcg 2.0 Any Tpm MB, Server Zubehör, Schwarz, GrünDas Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um Vertrauensniveaus festzulegen, indem Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung gesammelt werden. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen das Auslesen oder die Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Fernzugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation mit verbesserter Sicherheit durchzuführen. Wichtige Merkmale sind: - TCG 2.0 konformes Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie für Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Echter Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsschutz - Schutz gegen Wörterbuchangriffe - Allgemeine Ein-/Ausgabe - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.44,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.